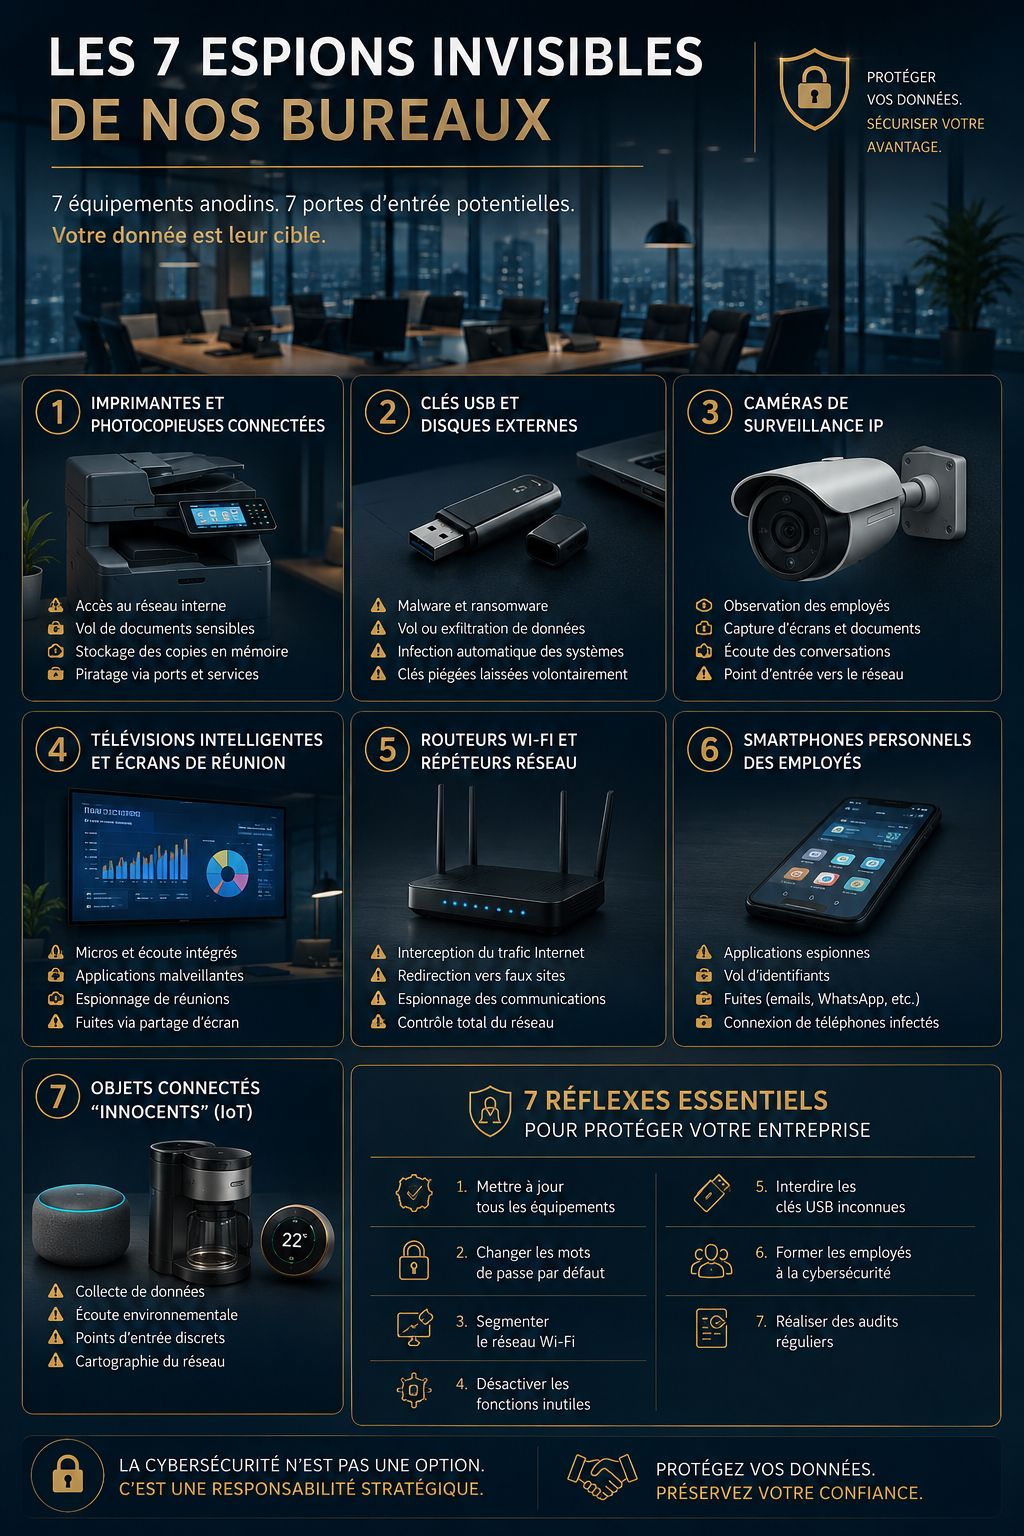
« Les Espions Invisibles du Bureau »
Cyber-résilience des objets connectés du quotidien (Self-Paced)
Organisme : SecureVoices.ORG
Format : Formation digitale self-paced immersive
Niveau : Intermédiaire à avancé
Durée estimée : 6 à 10 heures
Langue : Français
Modalités : Vidéos, labs immersifs, serious games, quiz, études de cas réels, évaluations interactives
Public cible : ONG, journalistes, activistes, entreprises, administrations, RSSI, équipes IT, dirigeants, consultants cybersécurité, responsables conformité et protection des données.
Présentation du parcours
Dans les bureaux modernes, les cyberattaques ne passent plus uniquement par les ordinateurs ou les serveurs.
Imprimantes multifonctions, caméras IP, routeurs Wi-Fi, câbles USB, salles de réunion intelligentes, badges RFID, objets connectés, assistants IA collaboratifs et gadgets promotionnels sont devenus de véritables points d’entrée invisibles pour les cybercriminels, les groupes d’espionnage et les opérations d’influence.
Le parcours « Les Espions Invisibles du Bureau » plonge les apprenants dans une série de scénarios immersifs inspirés de cas réels documentés par le FBI, la CISA, Citizen Lab et plusieurs organismes internationaux de cybersécurité.
Cette formation propose une approche opérationnelle et concrète de la cyber-résilience appliquée aux objets connectés du quotidien.
Objectifs pédagogiques
À l’issue du parcours, les participants seront capables de :
- Identifier les objets connectés représentant des risques cyber invisibles dans un environnement professionnel ;
- Comprendre les principales techniques d’espionnage et d’intrusion utilisant des équipements IoT ;
- Reconnaître les signaux faibles d’une compromission ;
- Mettre en place des mesures de cyber-résilience et de segmentation adaptées ;
- Réduire les risques liés aux équipements de bureau intelligents ;
- Appliquer des réflexes opérationnels de sécurité dans les salles de réunion, espaces collaboratifs et environnements sensibles ;
- Développer une culture Zero Trust appliquée aux objets connectés.
Les objets connectés couverts
Le parcours couvre notamment :
- Imprimantes multifonctions
- Caméras IP et DVR
- Routeurs et box Internet
- Clés USB et périphériques HID
- Câbles malveillants (O.MG Cable)
- Équipements de visioconférence
- Téléphones IP (VoIP)
- Écrans partagés sans fil
- Wearables et montres connectées
- Badges RFID/NFC
- Chargeurs et stations USB
- Assistants vocaux
- Smart TV
- IA collaborative et outils cloud
- Gadgets promotionnels connectés
Architecture pédagogique du parcours
1. Capsules vidéo premium
Le parcours comprend des vidéos pédagogiques immersives expliquant :
- les techniques d’espionnage modernes,
- les mécanismes d’attaque,
- les erreurs fréquentes des organisations,
- les méthodes de protection et de cyber-résilience.
2. Plusieurs Labs immersifs basés sur des cas réels et des Serious Games
Lab 1 — Imprimantes & traces invisibles
Cas réel : PaperCut (FBI/CISA 2023)
Les participants découvrent comment des imprimantes vulnérables ont servi de porte d’entrée à des groupes ransomware.
Ils explorent également les micro-points jaunes ayant permis d’identifier la source de la fuite Reality Winner.
Lab 2 — Caméras IP & botnets IoT
Cas réel : Mirai / Dyn (2016)
Simulation d’un environnement d’ONG utilisant des caméras IP compromises pour participer à une attaque DDoS mondiale.
Les apprenants apprennent à segmenter et sécuriser un réseau IoT.
Lab 3 — Clés USB & câbles piégés
Cas réel : Stuxnet & O.MG Cable
Immersion dans des scénarios d’infection via clés USB et câbles malveillants intégrant Wi-Fi caché et keylogger matériel.
Lab 4 — Routeurs compromis & espionnage réseau
Cas réel : FBI/DOJ – Volt Typhoon (2024)
Les participants analysent comment des routeurs SOHO vulnérables peuvent devenir des points d’espionnage permanents du trafic d’une organisation.
Lab 5 — Salles de réunion intelligentes
Simulation d’une salle de réunion équipée de micros, assistants vocaux, Chromecast, Bluetooth et systèmes de visioconférence vulnérables.
Les apprenants doivent identifier les capteurs invisibles et neutraliser les risques d’écoute clandestine.
Lab 6 — Wearables, RFID & IA collaborative
Exploration des risques liés :
- aux badges RFID clonables,
- aux montres connectées,
- aux assistants IA,
- aux plateformes collaboratives,
- aux gadgets promotionnels intelligents.
Méthodologie pédagogique
Le parcours repose sur :
- des scénarios inspirés d’attaques réelles,
- des simulations interactives,
- des quiz contextualisés,
- des mises en situation immersives,
- une logique “learning by doing”,
- des restitutions automatiques et feedbacks pédagogiques.
Chaque lab comprend :
- un contexte réaliste,
- une menace simulée,
- des objectifs pédagogiques,
- des choix décisionnels,
- des explications détaillées,
- des recommandations opérationnelles
Format Self-Paced
Le parcours est entièrement accessible à distance et en autonomie :
- accès 24h/24 et 7j/7,
- progression libre,
- reprise automatique,
- scoring et badges,
- validation progressive des modules,
- certification finale.
Compétences développées
Compétences techniques
- Sécurité IoT
- Segmentation réseau
- Hygiène numérique
- Détection de comportements anormaux
- Sécurisation des équipements connectés
- Gestion des risques cyber physiques
Compétences stratégiques
- Gouvernance cyber-résilience
- Culture Zero Trust
- Protection des réunions sensibles
- Sécurité des environnements collaboratifs
- Gestion des risques invisibles
Livrables pédagogiques
Les participants bénéficient de :
- Manuel de cours premium ;
- Tutoriels détaillés ;
- Labs interactifs ;
- Serious games immersifs ;
- Quiz et évaluations ;
- Recommandations opérationnelles ;
- Certificat de réussite.
Positionnement du parcours
Ce programme se distingue par :
- une approche ultra-concrète ;
- des cas réels internationaux documentés ;
- une forte immersion pédagogique ;
- une spécialisation rare sur les “objets connectés invisibles” ;
- une adaptation aux réalités des ONG, entreprises et institutions africaines.
« Dans un bureau moderne, les cyberattaques passent parfois par les objets que l’on ne soupçonne jamais. »